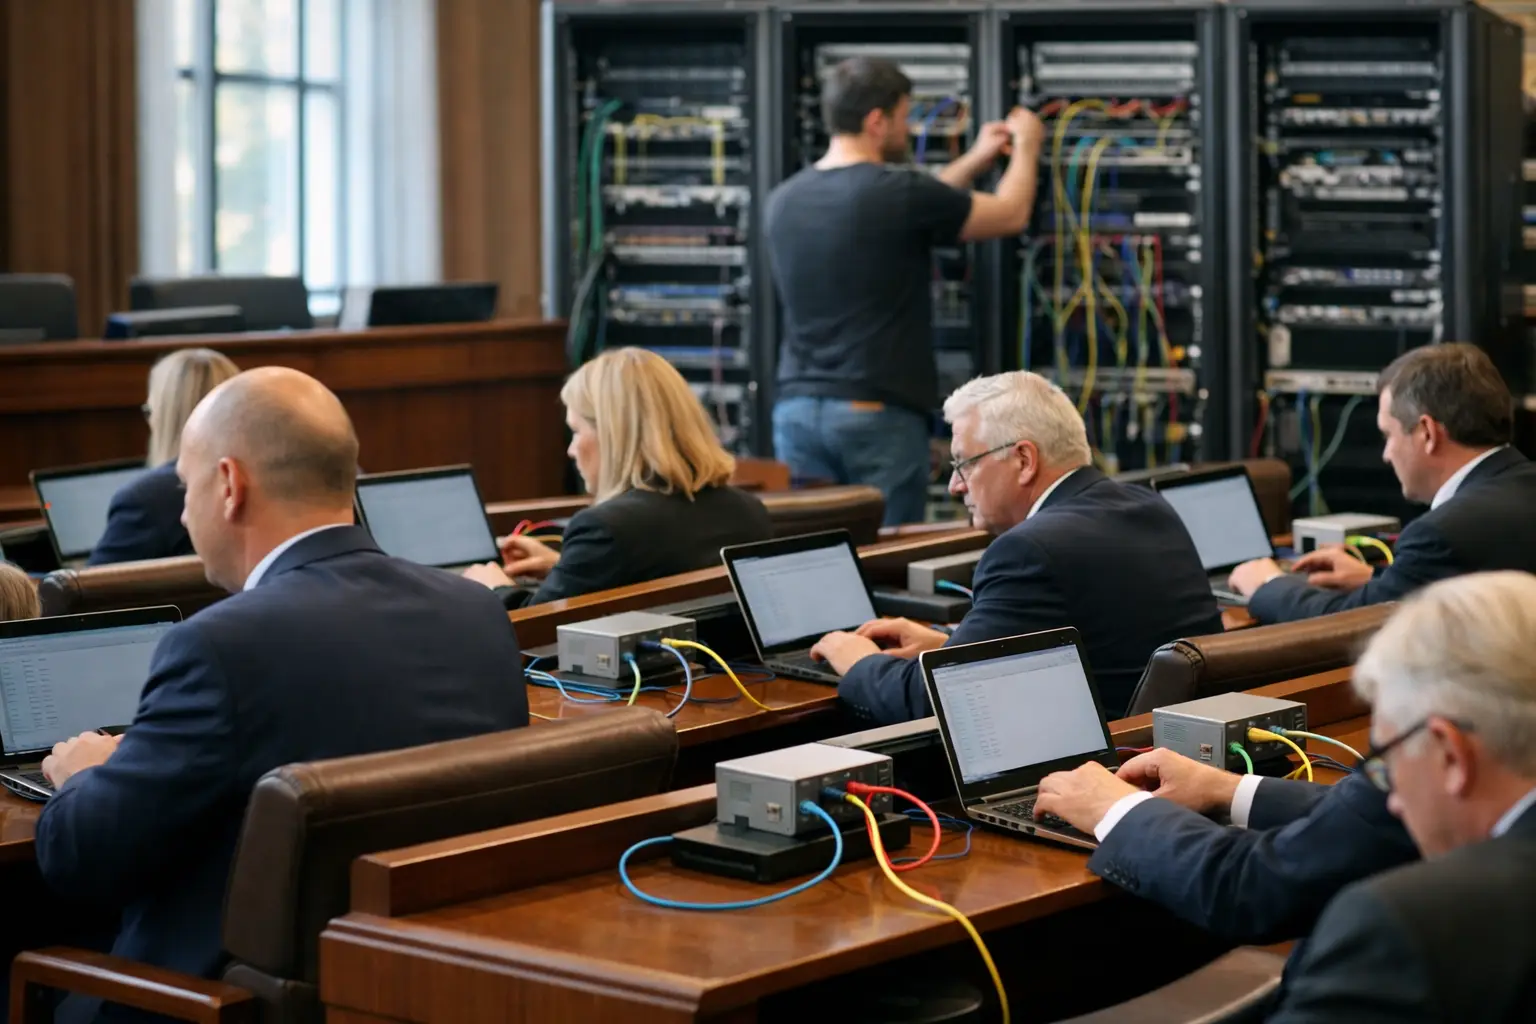
Les failles de cybersécurité au sein de la Chambre soulèvent des questions sur la cohérence des protections informatiques. Des critiques mettent en avant que, en l’état, les règles et pratiques de sécurité varient selon les groupes politiques, laissant une part importante des décisions opérationnelles à ces entités plutôt qu’à une gouvernance centralisée.
Pour autant, le service informatique du parlement sécurise les connexions aux services internes et applique des mécanismes de chiffrement pour l’accès aux ressources partagées. Sur le plan technique, ces mesures visent à garantir la confidentialité des échanges et l’intégrité des systèmes internes. Le recours à des protections techniques ne supprime toutefois pas la question de l’alignement des politiques entre unités et mandataires.
La fragmentation des règles de sécurité peut entraîner une couverture inégale face aux menaces numériques : accès différenciés, pratiques variées de gestion des mots de passe, et degrés divers d’exposition des données sensibles. Ce contexte complique également la mise en œuvre d’une stratégie globale de réponse aux incidents et la supervision continue des vulnérabilités. À l’heure où les administrations publiques s’appuient largement sur des outils numériques, l’absence d’une approche homogène accroît les risques opérationnels et administratifs.
Pour réduire ces vulnérabilités, une coordination renforcée entre la cellule IT centrale et les différents groupes politiques apparaît comme une condition nécessaire. Une harmonisation des règles minimales, des procédures de contrôle et des obligations de formation pour les utilisateurs seraient des leviers susceptibles d’améliorer la posture de sécurité sans pour autant restreindre les prérogatives politiques. La mise en place d’un cadre commun permettrait aussi d’optimiser les ressources et d’assurer une meilleure traçabilité des accès.
La question reste donc celle de l’équilibre entre autonomie politique et responsabilité collective en matière de protection numérique. Une évolution vers des règles communes et un pilotage centralisé offrirait une réponse structurée aux enjeux actuels, tout en conservant la possibilité d’adapter certaines pratiques aux besoins spécifiques des acteurs. Le débat porte désormais sur les modalités concrètes d’une telle coordination au sein du parlement.