Face à un paysage de cybersécurité en constante évolution et de plus en plus sophistiqué, les organisations ont un besoin urgent d’obtenir une plus grande visibilité et un meilleur aperçu de leur trafic réseau. La plupart des menaces sont transmises via des canaux cryptés, ce qui augmente la nécessité d’inspecter le trafic crypté traversant le réseau pour rechercher d’éventuelles menaces masquées.
Dans Cisco Secure Firewall version 10.0, notre version logicielle la plus récente, nous avons fourni quatre nouvelles fonctionnalités intéressantes pour aider les clients à évaluer et à agir rapidement et efficacement en fonction des informations contenues dans leur trafic réseau. Vous pouvez tester ces fonctionnalités dès aujourd’hui avec Secure Firewall Test Drive, un cours animé par un instructeur qui vous guidera à travers le Secure Firewall et ses rôles puissants dans la cybersécurité de votre organisation.
Décryptage simplifié
La meilleure façon d’obtenir une visibilité sur le trafic chiffré est de le déchiffrer. La nouvelle expérience de décryptage simplifiée de Cisco Secure Firewall version 10.0 simplifie les étapes requises pour activer et gérer le cryptage. Au lieu d’une conception traditionnelle basée sur des règles, Easy Decrypt permet la création rapide de politiques de décryptage entrant et sortant en ciblant les serveurs internes via tout type d’objet réseau.
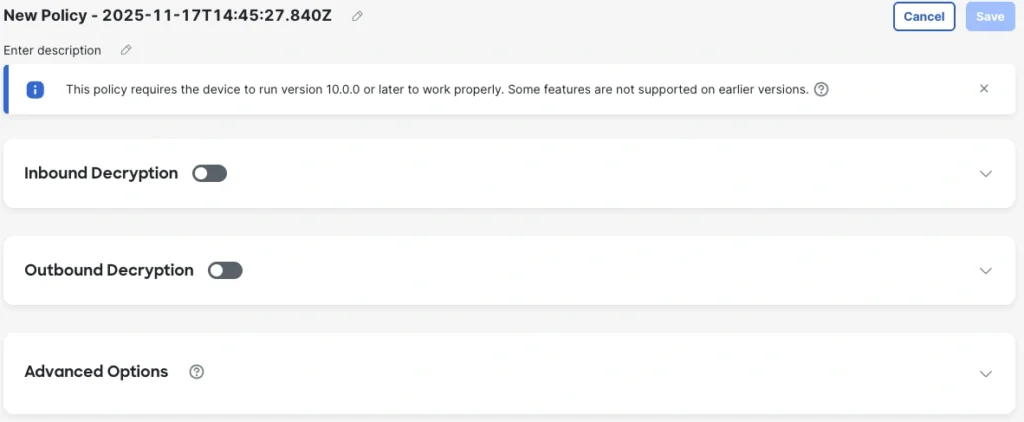
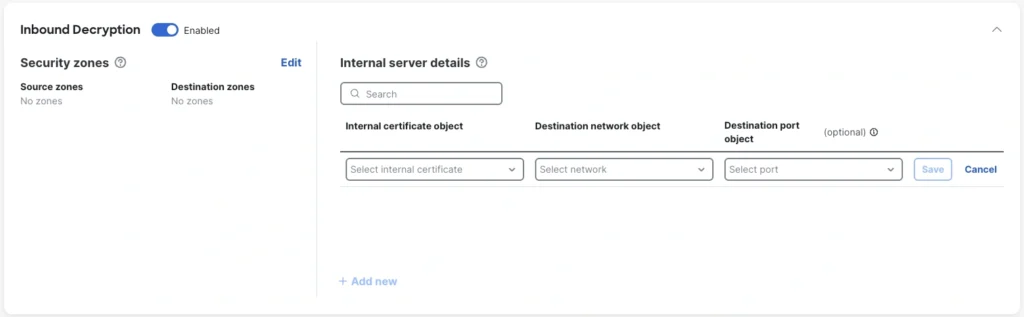
De plus, les certificats sont sélectionnables individuellement pour chaque serveur. Les certificats publics peuvent être gérés par LetsEncrypt, réduisant considérablement les frais de maintenance des certificats. La gestion des certificats de déchiffrement sortants peut désormais être gérée directement depuis la page des politiques de déchiffrement, ce qui facilite le flux de travail lors de l’élaboration des politiques.
Tous les types d’objets pris en charge pour les politiques de décryptage incluent des attributs clés tels que le nom de domaine complet (FQDN), l’URL, les groupes et plages de réseau et de réseau, les balises de groupe source, les objets dynamiques, etc.
Pour faciliter le décryptage sélectif si nécessaire, la liste de contournement AppID fournie par Cisco permet d’exclure les entrées de cette liste pour le décryptage. La version précédente de Cisco Secure Firewall introduisait le contournement intelligent du décryptage, facilitant encore davantage la prise de décision concernant le trafic à décrypter en évaluant le trafic à faible risque susceptible de contourner en toute sécurité les processus de décryptage. Il détermine quel trafic présente un faible risque en combinant les données des scores de réputation de Talos et le score de confiance en matière de menace client présenté par Encrypted Visibility Engine (EVE).
Enfin, toutes les nouvelles règles sont automatiquement activées pour une journalisation complète afin de fournir une meilleure visibilité sur l’utilisation des règles et sur toute considération potentielle au sein du réseau.
Décryptage QUIC
Quick UDP Internet Connections (QUIC) est un protocole sécurisé crypté de manière native conçu pour augmenter la flexibilité et les performances des applications Web tout en renforçant la sécurité. Cependant, il est également plus difficile d’obtenir une visibilité sur ce trafic, car la technologie de transport est différente du trafic traditionnel crypté par TCP. QUIC s’appuie plutôt sur le transport UDP (User Datagram Protocol) et implémente directement TLS 1.3 dans la négociation de session, permettant le cryptage des messages de négociation après le premier paquet. Alors que le cryptage TCP+TLS laisse les messages d’établissement de liaison transparents à l’inspection, presque toutes les données d’établissement de liaison après le premier paquet sont masquées avec QUIC. Même l’indicateur de nom de serveur (SNI), qui spécifie le serveur avec lequel le client communique, peut être chiffré en implémentant Encrypted Client Hello (ECH) aux côtés de QUIC.
Plusieurs obscurcissements au sein de QUIC rendent difficile le traçage ou le suivi d’une session QUIC complète, tels que :
La numérotation séquentielle dans l’en-tête est cryptée Aucune métadonnée TCP n’existe, comme pour les messages SYN, ACK, FIN, RST Les flux multiplexés sont masqués à l’intérieur du cryptage La connexion peut être migrée entre les adresses IP sans indication d’en-tête de transport
L’objectif exprès de QUIC est de ne laisser que les informations essentielles dont un routeur ou un appareil similaire a besoin pour transmettre et transférer des paquets, mais cet objectif va à l’encontre des objectifs de sécurité et de responsabilité de nombreuses organisations.
L’adoption de QUIC est en augmentation dans le trafic Web mondial, passant d’environ 7 % d’utilisation en 2020 à environ 45 % d’utilisation en 2025. Environ un tiers de tous les services Web et plus de 80 % des services Google sont désormais QUIC-first (c’est-à-dire des services dans lesquels QUIC est proposé avant TCP+TLS).
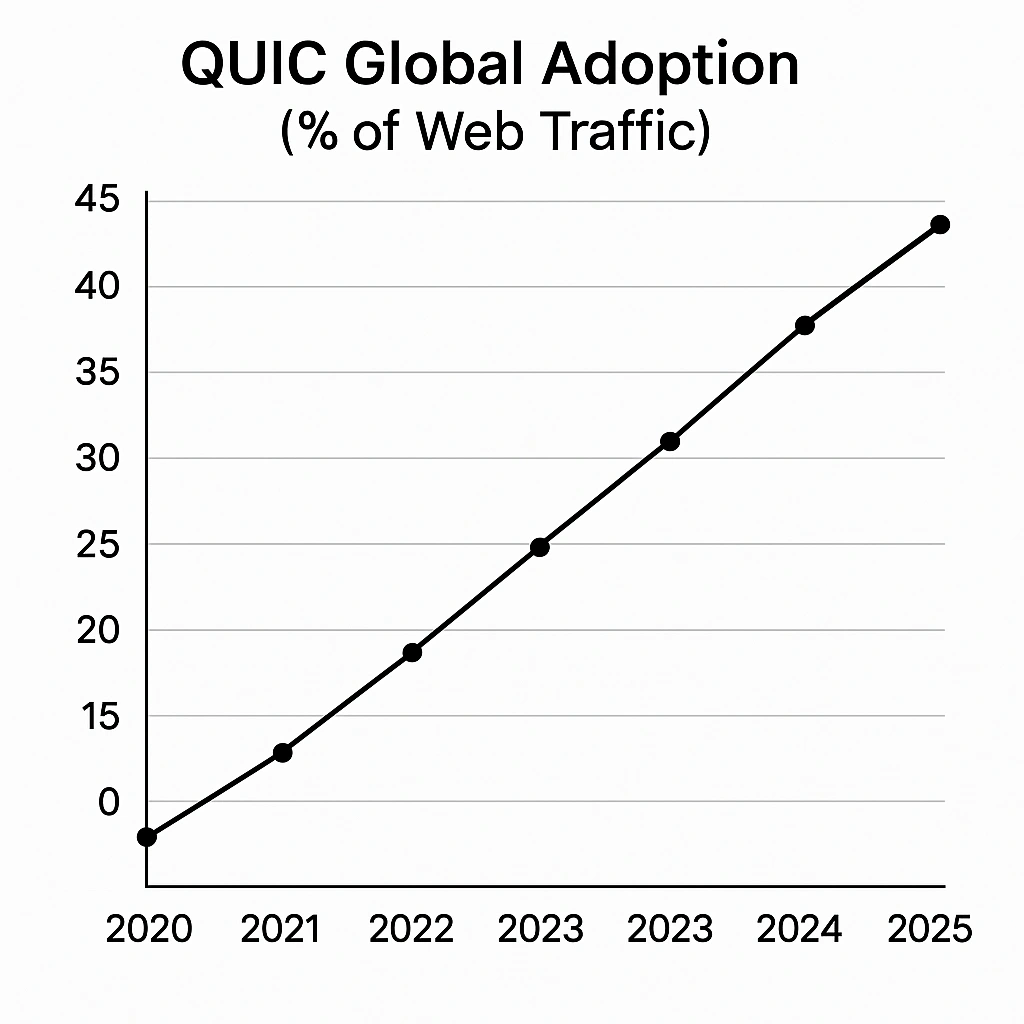
Compte tenu de cette adoption croissante et de la nécessité d’une plus grande visibilité et d’un meilleur contrôle là où le protocole QUIC est utilisé, les politiques de décryptage de Cisco Secure Firewall version 10.0 ont été améliorées pour permettre le décryptage et l’inspection du trafic QUIC afin de garantir le maintien de la visibilité tout en profitant des améliorations offertes par ce protocole.
Dans les environnements et les cas d’utilisation où le décryptage du trafic QUIC n’est pas possible, le moteur de visibilité chiffrée (EVE) fournit une empreinte digitale très précise du trafic QUIC qui caractérise et analyse de manière unique les sessions chiffrées par QUIC pour évaluer le balisage post-exploitation et le trafic suspect similaire. Cette fonctionnalité convaincante permet de garantir que toutes les organisations puissent bénéficier d’informations et de protections sur le trafic QUIC à mesure que l’utilisation de ce protocole augmente.
Rapports de trafic fantôme
Certaines techniques proposées par les technologies de confidentialité entraînent une perte de visibilité au sein des réseaux organisationnels. Cette collection de nouveaux rapports « Perte de visibilité » se concentre sur ces cas, proposant des rapports statistiques et détaillés pour aider à identifier le trafic pour lequel l’analyse de sécurité est incomplète en raison d’obscurcissements entre la source et la destination.
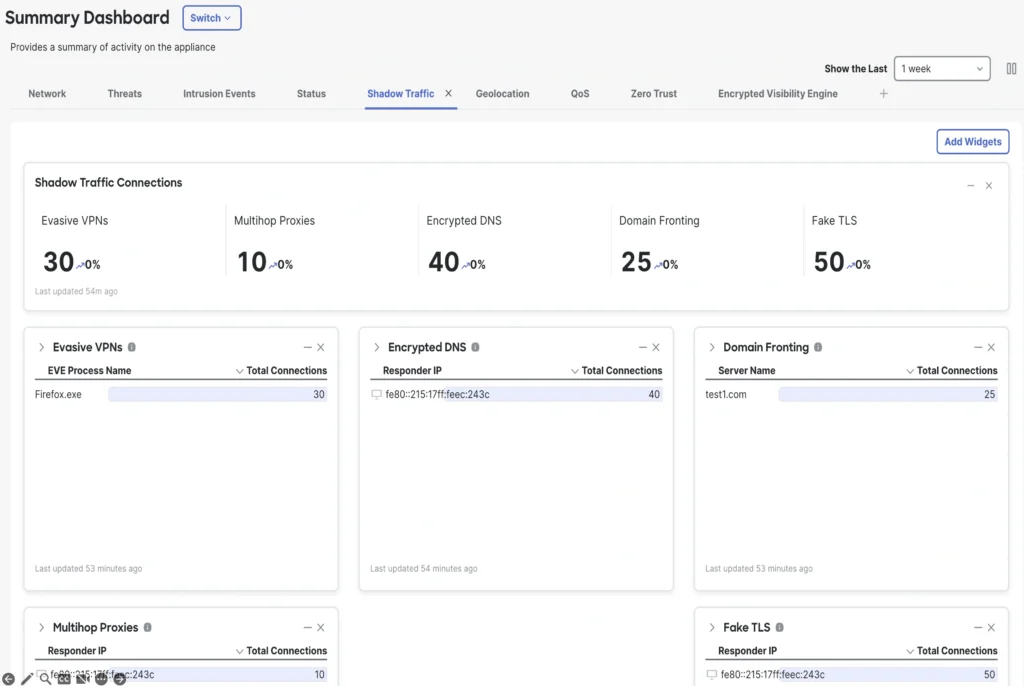
Rapports « Perte de visibilité » inclus
Proxies multi-sauts : le trafic passant d’un client à un proxy qui à son tour passe à un ou plusieurs proxys devient difficile à retracer jusqu’à son origine et peut indiquer une tentative de dissimulation des tentatives d’attaque.
DNS crypté : si les informations de recherche de nom de domaine ne sont pas disponibles, les politiques restreignant certains noms de domaine ne prennent pas effet comme prévu.
Faux TLS : certains trafics contiennent des poignées de main, des en-têtes ou d’autres implémentations TLS qui indiquent que le chiffrement TLS est utilisé sans être réellement conforme au protocole, fournissant plutôt une route pour les attaques de logiciels malveillants, le balisage de commande et de contrôle ou le tunneling du trafic non chiffré.
VPN évasif : certains services VPN dissimulent intentionnellement les signaux indiquant leur utilisation par des moyens tels que le masquage du trafic ou l’obscurcissement des protocoles utilisés pour le trafic. Lorsque des VPN évasifs sont détectés, l’application établissant les connexions évasives est identifiée dans la vue Shadow Traffic, ce qui permet de créer simplement une politique pour bloquer ce processus.
Frontage de domaine : certaines connexions annonceront des domaines frontaux largement fiables dans le SNI, puis utiliseront un en-tête d’hôte HTTP différent à l’intérieur de la connexion cryptée pour diriger le trafic vers un service backend différent sur le même fournisseur. Cela peut entraîner des effets secondaires involontaires autorisant des domaines largement approuvés, autorisant un trafic non souhaitable. Ces URL frontant le domaine sont affichées dans la vue Shadow Traffic pour mettre en évidence les endroits où des décisions politiques peuvent devoir être prises.
De plus, il est désormais plus facile de modifier les configurations pour interdire ces technologies lorsque vous le souhaitez.
Journalisation avancée
Pour améliorer l’ensemble d’informations déjà robuste disponible pour les connexions enregistrées dans Cisco Secure Firewall et Cisco Secure Network Analytics, un nouveau type de journal a été créé et rendu consultable. Les caractéristiques enregistrées incluent :
Métadonnées d’application : identifiez les applications suspectes ou les tentatives d’utilisation abusive d’applications connues avec exposition aux métadonnées relatives à cette application.
PCAP intelligents : données de paquets détaillées pour faciliter une analyse approfondie des événements de sécurité
Des informations plus approfondies sur les connexions des couches 5 à 7 : cette concentration sur des informations plus détaillées sur le trafic des sessions, des présentations et des couches d’application offre une visibilité plus complète sur les activités au niveau des applications pour enquêter sur les violations, même lorsque le trafic au niveau du réseau semble inoffensif ou fiable.
HTTP, FTP, DNS et journalisation des connexions : en détaillant les données Web, de transfert de fichiers, de recherche de domaine et de connexion générale, un contexte plus large est disponible pour des enquêtes plus approfondies sur les événements de sécurité.
Journalisation étrange : la capture des écarts de protocole et des comportements réseau inhabituels alerte les équipes de sécurité du trafic susceptible de signaler de nouvelles attaques ou des erreurs de configuration au sein des applications et des réseaux.
Journalisation des notifications : plus précisément, les événements liés à la sécurité sont regroupés et affichés pour faciliter la recherche et l’analyse des menaces.
Ces données améliorées aident les administrateurs réseau et de sécurité à mieux comprendre le trafic sur le réseau de leur organisation et à prendre des décisions et des recommandations politiques éclairées.
Corrélation Splunk avec journalisation avancée
Les informations plus approfondies de la journalisation avancée permettent d’établir des corrélations Splunk avec les journaux et événements existants du pare-feu sécurisé Cisco, ainsi qu’avec d’autres journaux et données de réseau et de sécurité au sein des environnements organisationnels et surveillés par l’instance Splunk de l’organisation. Ces corrélations offrent la possibilité de détecter, trier et créer des réponses plus rapidement aux événements de sécurité en rationalisant les efforts de traçage de l’événement à travers le réseau et en trouvant des signaux supplémentaires pour comprendre l’impact de l’événement.
Jetez un œil pratique à Cisco Secure Firewall 10.0
Vous souhaitez approfondir vos connaissances sur les pare-feu Cisco ? Inscrivez-vous au cours d’essai Cisco Secure Firewall, un cours pratique de 4 heures animé par un instructeur où vous découvrirez la technologie de pare-feu Cisco en action et découvrirez les derniers défis de sécurité et techniques d’attaque.
Nous aimerions entendre ce que vous pensez ! Posez une question et restez connecté avec Cisco Security sur les réseaux sociaux.
Médias sociaux de sécurité Cisco
Source:
blogs.cisco.com